
WordPressの更新と設定を、
URLだけで無料チェック
PHPやプラグインのバージョン、外から読めるログイン名など8項目を、公開されている情報だけで点検します。何が確かめられて、何が外からは分からないのかも、あわせてお伝えします。
- 登録なしで、判定まで無料
- ふつうの閲覧と同じアクセスだけ。サイトに負荷をかけません
- 結果は数十秒で出ます
サイト健診 受診票
結果の見本
| 通信ののぞき見SSL証明書 | 有効(残り212日) | A |
|---|---|---|
| 土台のプログラムPHP | 8.1(サポート終了) | D |
| 本体の更新漏れWordPress本体 | 最新版 | A |
| 危ない追加機能プラグイン | 配布停止1件 | E |
| ログイン名の丸見えユーザー名 | 外から見える状態 | C |
| 見えてはいけないファイル不要なファイル | readmeが残っている | B |
| 守りの設定の抜けセキュリティ設定 | 6項目中2項目 | C |
| なりすましメールSPF・DMARC | DMARCが未設定 | C |
外から確かめられる範囲の判定です。「−」は外から読み取れなかった項目です。
弱点のあるプラグインの更新を、早めにおすすめします。
総合判定要対策
詳しい結果票をメールで受け取る
危ないプラグインの名前と、判定ごとの直し方の手順をお送りします。
メールアドレスのドメインがサイトと違う場合は、サイトの持ち主の確認をしてからお送りします。
無料の簡易診断で見る、8つの項目
どれも、攻撃する側が最初に外から確かめるところです。ホームページのどこを見ているのかを、番号で示しました。放っておくと何が起きるかまで、結果票に書きます。
通信ののぞき見・警告画面SSL証明書
見ているところサイトの証明書が有効か、期限まであと何日残っているか。
放っておくと期限が切れると、ページを開いた人の画面いっぱいに「この接続ではプライバシーが保護されません」などの警告が出て、多くの人がそこで引き返します。お問い合わせフォームに入力された内容も守られなくなります。
判定の目安残り14日を切るとC、7日でD、切れているかエラーならE
修正が止まった土台のプログラムPHP
見ているところサーバーが返す情報から読み取れるPHPのバージョンと、その版のサポート期限。
放っておくとサポートが終わった版には、新しく見つかった弱点の修正版が出ません。サーバー会社の画面で何年も切り替えていないサイトは、公表済みの弱点が残ったまま動き続けることになります。
最新の2件(2026年10月公表)を見る
2026年10月21日、ログインなしで外からサーバー上のプログラムを動かされるおそれのある弱点が2件公表されました。深刻度はどちらも最高ランクの「緊急」です。
- 1件目 メモリ不足のときの後始末の誤りメモリが足りなくなった瞬間に処理が途中で止まり、作りかけの情報を正しいものとして扱ってしまう不具合です。CVE-2026-109618
- 2件目 使い終えた情報の残り前の閲覧で使い終えたはずの情報が残り、次の閲覧の処理で使われてしまう不具合です。CVE-2026-109619
修正版が出たのは8.2〜8.5だけで、8.1以前には出ていません(8.2も2026年12月末で終了)。公表の直後から、この弱点を狙う通信が相次いで観測されています。
判定の目安終了まで半年以内ならC、終わった版はD、1年以上前に終わった版はE
本体の更新漏れWordPress本体
見ているところ外から読み取れる本体のバージョンが、最新版からどれだけ遅れているか。
放っておくと直された弱点は、内容が公表されます。古い版のサイトは、その情報をもとに狙いを付けられやすくなります。自動更新が止まっていても、管理画面に知らせが出ないことがあります。
判定の目安修正版が未適用ならC、2つ以上古い版はD以下
危ない追加機能プラグイン
見ているところページから分かるプラグインの名前と版が、最新版から遅れていないか。配布が止まっていないか。
放っておくと古いプラグインの弱点は、改ざんや不正なページの埋め込みの入り口として狙われます。配布が止まったプラグインは、弱点が見つかっても直されず、使い続ける限り危険が残ります。
判定の目安更新の遅れ1件でC、2件以上でD、配布停止のものがあればE
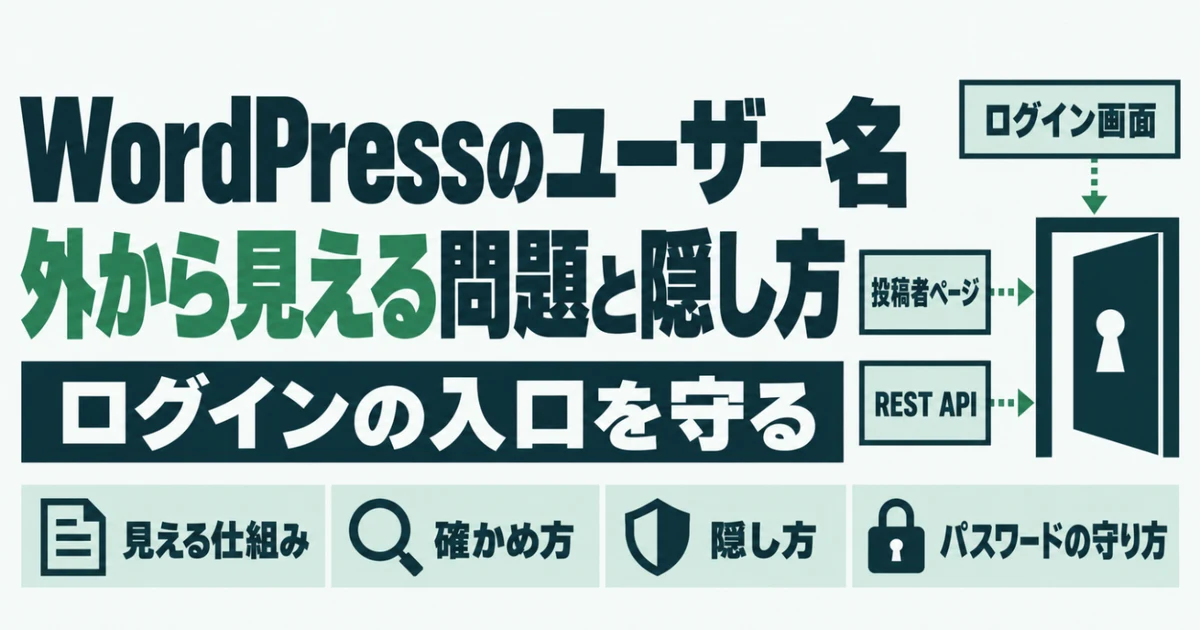
ログイン名の丸見えユーザー名
見ているところ投稿者ページや、外から情報を読み出す仕組み(REST API)から、管理画面のログイン名が読み取れないか。
放っておくとログイン名が分かると、攻撃する側はパスワードを当てるだけで済みます。総当たりで試す攻撃を受けやすくなり、弱いパスワードのままだと管理画面を乗っ取られるおそれがあります。
判定の目安読み取れればC
見えてはいけないファイル不要なファイル
見ているところ本体やプラグインの説明ファイル(readme)が残っていないか。アップロード先のフォルダの中身が一覧で見えないか。
放っておくと説明ファイルから使っている版が分かり、弱点のある版かどうかを外から確かめられてしまいます。ファイルの一覧が見えると、公開するつもりのない書類や画像まで見られるおそれがあります。
判定の目安readmeが残っていればB、ファイルの一覧が見えればD
守りの設定の抜けセキュリティ設定
見ているところブラウザに守り方を指示する6つの設定(セキュリティヘッダー)が入っているか。
放っておくと自分のページを他人のサイトの枠の中に表示されたり、通信をhttpsに固定できなかったりします。なりすましページへの悪用や、情報の抜き取りを防ぐ手立てが弱くなります。
判定の目安6項目中5項目以上でA、4でB、2〜3でC、1でD、0でE
なりすましメールSPF・DMARC
見ているところドメインの公開情報(DNS)に、メールの送り主を確かめる2つの設定(SPF・DMARC)が入っているか。
放っておくと会社のドメインをかたった偽のメールが、お客さまや取引先に届きやすくなります。振込先の変更を装った詐欺などに使われると、会社の信用に直接響きます。Gmailなどは送り主を確かめられないメールを迷惑メールに回すことがあり、自社のメールが届かない原因にもなります。
判定の目安両方ありでA、DMARCが見張りだけ(p=none)ならB、どちらかがないとC、両方ないとD
判定は、健康診断と同じA〜Eの5段階です
どこから手をつければいいかが、ひと目でわかります。判定は外から確かめられる範囲での結果で、管理画面の中やサーバーの中は詳細診断で確かめます。
A問題なし
外から確かめられる範囲では、問題は見つかりませんでした。
B軽い注意
すぐの危険はありませんが、次の更新のときに直しましょう。
C経過観察
単独では危険が小さくても、ほかの弱点と重なると狙われます。
D要対策
弱点が残っています。1か月以内の対策をおすすめします。
E至急対策
直される見込みのない弱点や期限切れがあります。できるだけ早く対策してください。
見つけたあとまで、同じ担当者が見届けます
判定を出して終わりにはしません。自分で直したい方には手順を、任せたい方には作業を。どちらも選べます。
その場で結果がわかる
URLを入れて数十秒で、8項目の判定が画面に出ます。何日も待つ必要はありません。
自分で直せる手順つき
結果票には、判定ごとの直し方を書きます。社内で対応できるものは、そのまま進められます。
改ざんを毎日チェック
定期診断スタンダードでは、ページの中身を毎日1回比べます。書き換えを見つけたら担当者が確かめ、営業日のうちにメールでご連絡します。
対策まで同じ担当者
診断した担当者が、PHPやプラグインの更新、設定の見直しまで行います。説明のやり直しがいりません。
対策後の再診断は無料
詳細診断のあと、直したところをもう一度点検して、判定が上がったことを確かめます。
制作会社さま向けプラン
お客さまのサイトをまとめて点検し、御社の名前で報告書を出せます。保守のメニューに加えられます。
点検するのは、WordPressを12年以上つくってきた担当者です
サイトドックは、Web制作とSEOの仕事をしているインフォサクセスが運営しています。自動の点検で見つけた弱点は、詳細診断と対策作業で、同じ担当者が最後まで直します。
これまで、制作会社さまからのご依頼で、中小企業のWordPressサイトのセキュリティ調査、PHPの更新、プラグインの更新、使われていないアカウントの整理、WAFの設定を手がけてきました。自分で運営しているWordPressサイトも、同じ手順で点検しています。
運営者情報と対応事例を見るクラウドワークスのプロフィールランサーズのプロフィール
- 運営
- インフォサクセス(個人事業)
- 担当
- 高崎
- 経験
- WordPress制作 12年以上、SEO 15年以上
- 資格
- SEO検定1級
- 対応時間
- 平日 9:00〜18:00
- 営業電話
- 診断をした方に、こちらから電話をかけることはありません
- 228件クラウドワークスでの受注実績(総合評価4.9、評価134件)
- TOPプロクラウドワークスのTOPプロクラウドワーカー(2026年10月度)
- 56件ランサーズの「満足」の評価(残念1件)
- 15サイト自社で運営するWordPressサイトを定期点検
件数と評価は、2026年10月29日時点の各サービスのプロフィールの表示です。
料金
まずは無料の簡易診断から。判定を見てから、必要なものだけ選んでいただけます。表示はすべて税込です。
無料簡易診断
まず今の状態を知りたい方に
0円
登録なしで判定まで
- 8項目を自動で点検
- 判定をその場で表示
- 詳しい結果票(A4・全8ページ)をメールでお届け
詳細診断
気になる判定が出た方、中まで確かめたい方に
29,800円
1サイト・1回
- 簡易診断の全項目
- 管理画面とサーバー設定の確認
- プラグインとアカウントの棚卸し
- 報告書(PDF)と対策の優先順位
- 結果のご説明(オンライン30分)
- 対策後の再診断1回無料
定期診断ライト
自分で更新できる方の見張り役に
4,980円/月
1サイト
- 週1回の自動点検
- 月1回の結果票
- 使っているプラグインに新しい弱点が出たらメールでお知らせ
- SSL証明書とドメインの期限のお知らせ
おすすめ
定期診断スタンダード
更新作業までまるごと任せたい方に
19,800円/月
1サイト
- 毎日の自動点検
- 改ざんの検知とご連絡
- 月1回のPHP・プラグイン更新の代行
- 更新前のバックアップ
- 月1回の報告書
- 緊急時の初動対応(サイトの一時停止・復旧の手配)
対策作業(単発)
PHPの更新、プラグインの更新、不要なアカウントの整理、WAFの設定など。診断結果をもとにお見積もりします。
14,800円〜
ご利用の流れ
URLを入力
診断したいサイトのURLを入れて、ボタンを押すだけです。登録はいりません。
その場で判定
数十秒で、8項目の判定と総合判定が画面に出ます。
結果票を受け取る
メールアドレスを入れると、危ないプラグインの名前と直し方を書いた結果票(A4・全8ページ)が届きます。
必要な対策だけ相談
気になる判定があれば、詳細診断や対策作業をご相談ください。無理におすすめはしません。
結果票の見本
メールアドレスを入れていただくと、この形の結果票をお送りします。どこに弱点があるかを部位図で示し、先に直す3つは直し方まで1ページ目にまとめます。
A4・全8ページ(PDF)
- 1ページ目:総合判定、部位図、先に直す3つ
- 2〜5ページ目:8項目それぞれの結果と直し方の手順
- 6ページ目:対応の順番と、自分で直すか任せるかの目安
- 7〜8ページ目:用語の説明と、次に点検する時期の目安
制作会社さまへ、そのまま転送できる書式です。
無料で診断して受け取る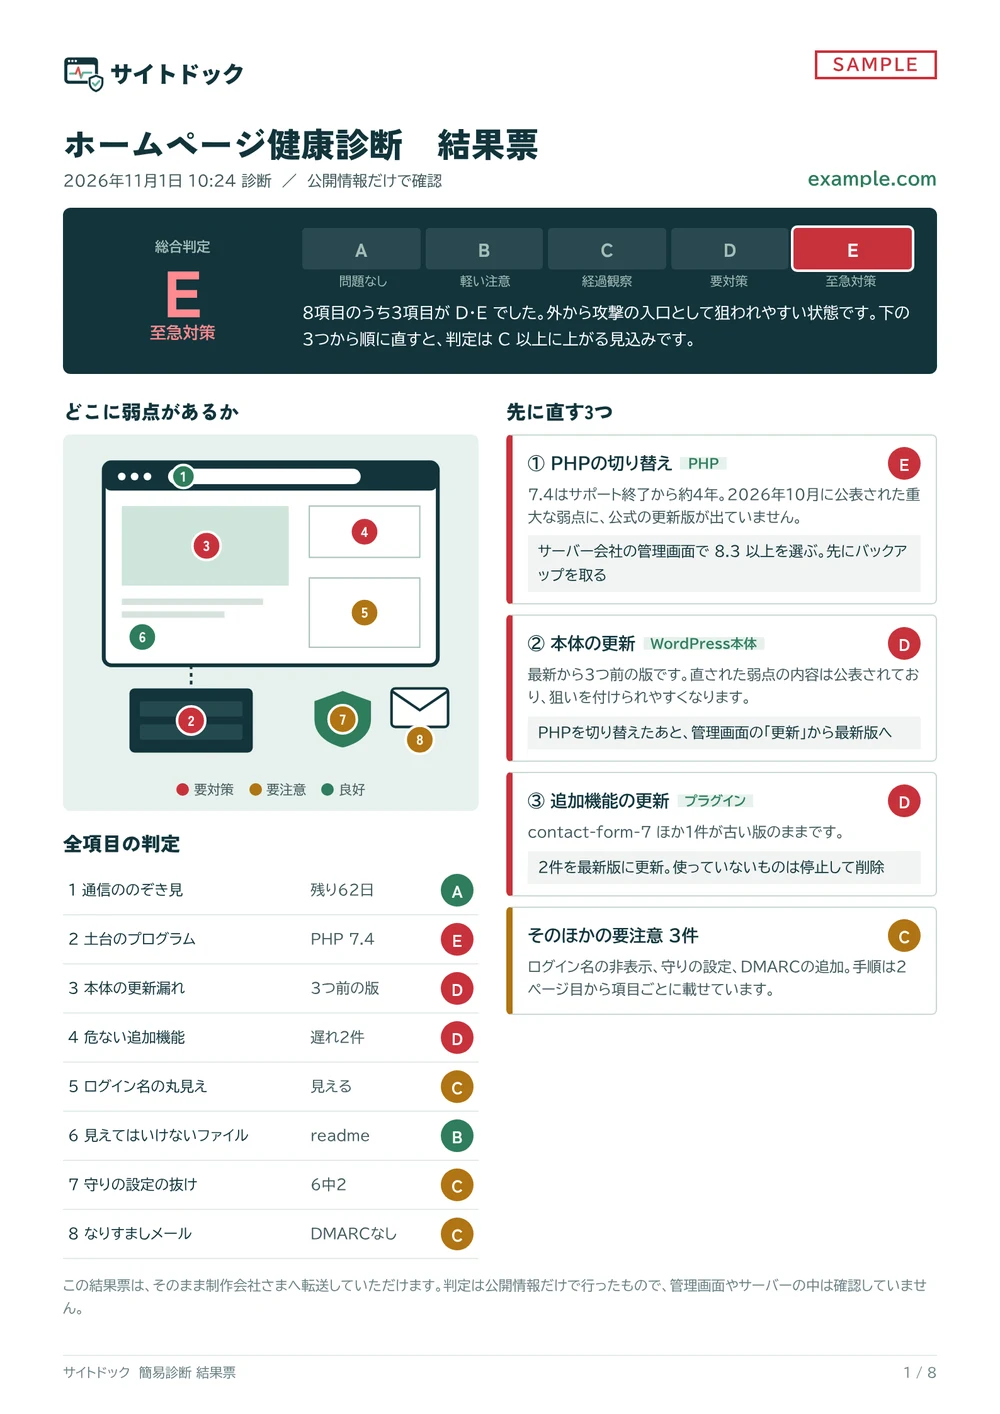
制作会社さま、保守会社さまへ
お客さまのサイトの点検を、まとめてお任せいただけます。報告書は御社の名前で出せるので、保守メニューの一つとしてお使いいただけます。料金はサイト数に応じてお見積もりします。
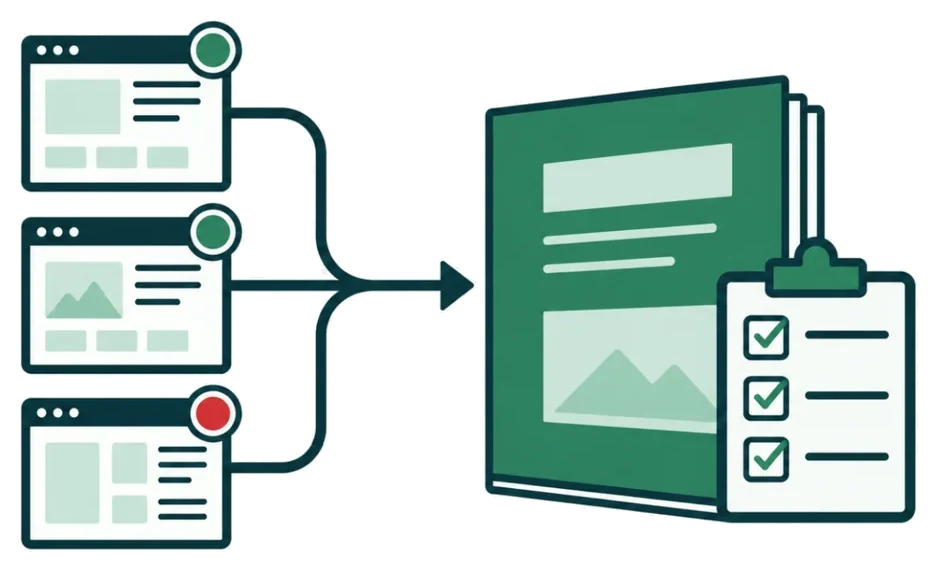
- 複数サイトの一括点検と、サイトごとの結果票
- 御社名・ロゴ入りの報告書
- PHP更新などの対策作業も、御社の名前で代行
よくある質問
診断でサイトが止まったり、重くなったりしませんか。
簡易診断は、ふつうにページを閲覧するのと同じアクセスを数回行うだけです。書き込みやログインの試行はしないので、サイトの動きには影響しません。
他人のサイトも診断できてしまいませんか。
画面に出るのは判定だけです。危ないプラグインの名前などを書いた詳しい結果票は、メールアドレスのドメインがサイトと同じでない場合、サイトの持ち主であることを確認してからお送りします。
WordPress以外のサイトでも使えますか。
通信ののぞき見(SSL証明書)、土台のプログラム(PHP)、守りの設定(セキュリティ設定)、なりすましメール(SPF・DMARC)は、どのサイトでも点検できます。WordPress本体、プラグイン、ログイン名、不要なファイルの4項目はWordPressのサイトが対象です。
制作会社につくってもらったサイトでも大丈夫ですか。
大丈夫です。結果票は制作会社さまにそのまま転送していただける書き方にしています。対策を制作会社さまにお願いするか、こちらで行うかはお選びいただけます。
悪い判定が出たら、必ず有料の対策が必要ですか。
いいえ。結果票には、ご自身で直せるものはその手順も書いています。手が回らないときだけ、ご相談ください。
支払い方法を教えてください。
請求書をお送りしますので、銀行振込でお支払いください。
ホームページを守るための知識
PHPの更新、改ざんの見分け方、WordPressの設定まで。中小企業の担当者向けにまとめています。
まずは、今の状態を
知るところから。
URLを入れるだけで、数十秒で判定が出ます。登録はいりません。結果を見てから、次に何をするか決めてください。